Domain 2500.de kaufen?
Wir ziehen mit dem Projekt
2500.de um.
Sind Sie am Kauf der Domain
2500.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 2500.de kaufen?
Wurden die Audit-Logs von Discord gelöscht?
Es ist nicht bekannt, ob die Audit-Logs von Discord gelöscht wurden. Discord speichert normalerweise Audit-Logs für einen begrenzten Zeitraum, um Administratoren die Möglichkeit zu geben, Änderungen und Aktionen in ihrem Server nachzuverfolgen. Es ist jedoch möglich, dass Discord in bestimmten Fällen, wie zum Beispiel bei rechtlichen Anfragen oder bei Verstößen gegen die Nutzungsbedingungen, Audit-Logs löscht. **
Kann ich beim Discord-Support eine Löschung des Audit-Logs eines Servers beantragen?
Ja, du kannst beim Discord-Support eine Löschung des Audit-Logs eines Servers beantragen. Du musst jedoch einen gültigen Grund für die Löschung angeben und nachweisen können, dass deine Anfrage berechtigt ist. Der Support wird dann prüfen, ob die Löschung durchgeführt werden kann. **
Ähnliche Suchbegriffe für Audit-Logs
Top-Angebote
Produkte zum Begriff Audit-Logs:
-
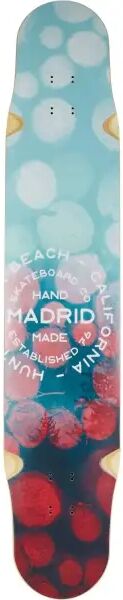
Longboard Deck Madrid Fiberglass (Logs - 1)Suchst du ein Longboard, das für lange Zeit dein bevorzugter Tanzpartner sein wird? Gratuliere, du hast es gefunden: das Fiberglass Freestyle-Longboard von Madrid. Die einzigartige Konstruktion aus Glasfaser, Ahorn und Bambus verleiht dem Deck einen großartigen Flex, der unzählige Tanzstunden problemlos durchhält. Mach dich bereit für Dance und Freestyle Obwohl dieses Deck ganz schön lang ist, kannst du mit den Kicks an beiden Enden schwungvolle Spins und coole Pop-Tricks starten. Diese Eigenschaften werden ebenso durch die spezielle Bauweise des Longboard-Decks unterstützt, das wesentlich leichter ist als herkömmliche Ahorn-Decks. Wähle den Flex, der zu deinem Fahrstil und deinem Gewicht passt: Flex 1 - Leichter Flex: für 45 bis 63 kg Körpergewicht Flex 2 - Mittlerer Flex: für 63 bis 86 kg Körpergewicht Flex 3 - Schwerer Flex: für ein Körpergewicht von 86 kg und mehr239,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man als Admin auf Discord Leute bannen und dabei die Audit Logs umgehen?
Als Admin auf Discord kannst du Benutzer bannen, indem du ihre Berechtigungen änderst oder sie aus dem Server entfernst. Es ist jedoch nicht möglich, die Audit Logs zu umgehen, da sie alle Aktionen auf dem Server protokollieren, einschließlich der Banns. Die Audit Logs dienen dazu, Transparenz und Sicherheit zu gewährleisten und können nicht umgangen werden. **
-
Wie lösche ich USB-Logs?
Um USB-Logs zu löschen, kannst du den USB-Stick einfach formatieren. Dazu schließt du den Stick an deinen Computer an, öffnest den Datei-Explorer, klickst mit der rechten Maustaste auf den USB-Stick und wählst "Formatieren" aus. Achte jedoch darauf, dass du vorher wichtige Daten vom Stick gesichert hast, da diese durch den Formatierungsvorgang gelöscht werden. **
-
Wie kann ich Minecraft-Logs anschauen?
Um Minecraft-Logs anzuschauen, musst du den Ordner mit den Spiel-Logs öffnen. Dieser befindet sich normalerweise im Minecraft-Installationsverzeichnis unter dem Pfad "C:\Users\DeinBenutzername\AppData\Roaming\.minecraft\logs". Dort findest du Textdateien mit den Log-Informationen, die du mit einem Texteditor öffnen und lesen kannst. **
-
Wie kann ich unbegrenzt Server-Logs anzeigen?
Um unbegrenzt Server-Logs anzuzeigen, könntest du ein Tool wie "tail" verwenden, das kontinuierlich die neuesten Einträge eines Log-Files anzeigt. Du könntest auch ein Skript schreiben, das die Logs automatisch archiviert, um Platz für neue Einträge zu schaffen. Eine andere Möglichkeit wäre die Verwendung eines Log-Management-Tools, das speziell für die Verwaltung und Analyse von Server-Logs entwickelt wurde. **

Wie kann man alle SSH-Logs speichern?
Um alle SSH-Logs zu speichern, kann man das Logging-Level in der SSH-Konfigurationsdatei auf "VERBOSE" setzen, um detaillierte Informationen zu erhalten. Die Logs können dann in einer Datei gespeichert werden, indem man die Ausgabe des SSH-Daemons in eine Log-Datei umleitet. Dies kann durch das Hinzufügen von ">> /var/log/ssh.log" am Ende der SSH-Konfigurationsdatei erreicht werden. **
Was ist der Zweck des "logs" Ordners?
Der "logs" Ordner dient dazu, Protokolldateien zu speichern. In diesen Dateien werden Informationen über Ereignisse, Fehler und Aktivitäten eines Systems oder einer Anwendung festgehalten. Dies ermöglicht es Entwicklern und Administratoren, Probleme zu diagnostizieren und Fehler zu beheben. **
Top-Angebote
Produkte zum Begriff Audit-Logs:
-
AIDA64 Network AuditAIDA64 Network Audit – Hard- und Software aller Windows-PCs automatisch inventarisieren Mit AIDA64 Network Audit erfassen Sie die komplette Hard- und Software aller Windows-Rechner im Firmennetz – vom Arbeitsspeicher jedes Clients bis zur installierten Software auf dem Server. Die Lösung richtet sich an IT-Abteilungen, Systemhäuser und Managed Service Provider, die ihre Infrastruktur dokumentieren, Lizenzen im Blick behalten und Hardware-Investitionen planen müssen. Ihr größter Vorteil: Die Inventarisierung läuft per Kommandozeile vollautomatisch und speichert die Ergebnisse direkt in einer SQL-Datenbank. Network Audit ist die auf Inventar spezialisierte Edition der AIDA64-Produktfamilie und gehört zu den gefragtesten IT-Tools für Netzwerkadministratoren . Schnellnavigation Funktionen Für wen? Editionen Lieferung Lizenz Systemanforderungen FAQ Netzwerk-Inventarisierung mit AIDA64: Funktionen und Nutzen Statt jeden Rechner einzeln zu prüfen, sammelt AIDA64 Network Audit die Daten zentral ein und bereitet sie für Entscheidungen auf. Laut Hersteller greift die Hardware-Erkennung auf eine Datenbank mit über 250.000 Einträgen zurück. Hardware-Inventar ohne Schraubenzieher Prozessor, Arbeitsspeicher, Festplatten, Mainboard und Peripherie werden exakt erkannt, ohne ein Gehäuse zu öffnen. Ideal für die Planung von Aufrüstungen und Neuanschaffungen. Software- und Lizenzüberblick Installierte Programme, Lizenzschlüssel, Dienste, Autostart-Einträge und Windows-Einstellungen landen in einer Liste. Unlizenzierte oder vergessene Software fällt sofort auf. Vollautomatisch per Kommandozeile Per Anmeldeskript oder geplantem Task läuft das Audit auf jedem Client im Hintergrund. Niemand muss vor Ort sein oder einen Rechner anfassen. Berichte in CSV, XML oder SQL Ergebnisse speichern Sie in offenen Formaten oder direkt in einer SQL-Datenbank, etwa zur Weiterverarbeitung in Ihrem Ticket- oder Asset-System. Audit Manager mit Statistiken Der Audit Manager wertet alle Snapshots aus und zeigt in Diagrammen, wie Hardware und Software im Netzwerk verteilt sind. Änderungen sofort erkennen Der Change Manager vergleicht Snapshots verschiedener Zeitpunkte. Netzwerk-Warnungen melden in Echtzeit, wenn Hardware ausgebaut oder Software installiert wird. So sehen Sie zum Beispiel auf einen Blick, auf wie vielen Rechnern noch eine veraltete Version von Microsoft Office läuft und wo ein Update oder eine Neulizenzierung ansteht. Für wen eignet sich AIDA64 Network Audit? IT-Abteilungen im Mittelstand Vollständige Bestandsaufnahme für Budgetplanung, Lizenzaudits und Hardware-Erneuerung. Systemhäuser & MSPs Kundennetze dokumentieren, Änderungen nachweisen und Angebote auf Basis echter Daten erstellen. Behörden & Schulen Nachvollziehbare Inventarlisten für Prüfungen und Ausschreibungen. Lizenziert wird nach Anzahl der erfassten Rechner. Inventarisiert werden dabei nicht nur Arbeitsplätze, sondern auch Systeme mit Windows Server bis zur Version 2022. Wichtig: Network Audit erfasst und überwacht, steuert aber keine Rechner fern. Wer zusätzlich Support am Bildschirm der Anwender leisten möchte, kombiniert das Audit mit einer passenden Fernwartungssoftware oder wählt die Business Edition. AIDA64 Network Audit im Vergleich zu Extreme, Engineer und Business Network Audit ist auf Inventarisierung spezialisiert. Benchmarks, Stabilitätstests und Fernsteuerung bieten die anderen Editionen. Funktion AIDA64 Extreme AIDA64 Engineer AIDA64 Network Audit AIDA64 Business Kommerzielle Nutzung ✘ ✔ ✔ ✔ Diagnose Hardware-Analyse ✔ ✔ ✔ ✔ Software- & Windows-Details ✔ ✔ ✔ ✔ Overclock-Informationen ✔ ✔ ✘ ✔ Systemstabilitätstest ✔ ✔ ✘ ✔ Monitor-Diagnose ✔ ✔ ✘ ✔ CPU-, Speicher- & Festplatten-Benchmarks ✔ ✔ ✘ ✔ Hardware-Überwachung Sensor-Überwachung ✔ ✔ ✔ ✔ Sensorprotokollierung & Benachrichtigungen ✔ ✔ ✘ ✔ OSD-Panel & Desktop-Gadget ✔ ✔ ✘ ✔ Externe LCD- & VFD-Unterstützung ✔ ✔ ✘ ✔ Smartphone- & Tablet-Integration ✔ ✔ ✘ ✔ Betriebszeit- & Ausfallstatistik ✔ ✔ ✔ ✔ Netzwerkaudit Kommandozeilen-Automatisierung ✘ ✔ ✔ ✔ CSV- & XML-Berichte ✘ ✔ ✔ ✔ SQL-Datenbankausgabe ✘ ✘ ✔ ✔ Software-Audit mit Dateiscanner ✘ ✘ ✔ ✔ Remote-Funktionen Grafische Fernsteuerung ✘ ✘ ✘ ✔ Remote-Benutzerüberwachung ✘ ✘ ✘ ✔ Remote-Festplattenüberwachung ✘ ✘ ✘ ✔ Remote-Virendatenbanküberwachung ✘ ✘ ✘ ✔ Automatische Fernberichte ✘ ✘ ✘ ✔ Unternehmensfunktionen Netzwerk-Warnungen ✘ ✘ ✔ ✔ Audit-Manager ✘ ✘ ✔ ✔ Änderungsverfolgung ✘ ✘ ✔ ✔ Ingenieur-Funktionen ACPI-Browser, DRAM-Timings ✘ ✔ ✘ ✔ Logische Prozessorunterstützung 256 2048 2048 2048 Kurz gesagt: Wer nur inventarisieren und Änderungen nachverfolgen möchte, fährt mit Network Audit am günstigsten. Wer zusätzlich Benchmarks oder Fernsteuerung braucht, greift zur Business Edition. Lieferung und Aktivierung 1 · Bestellung Anzahl der zu erfassenden Rechner wählen und Bestellung abschließen. 2 · Lizenzschlüssel Der Key kommt per E-Mail. Sie können gegen Aufpreis auch einen Versand über USB-Datenträger bevo...139,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wurden die Audit-Logs von Discord gelöscht?
Es ist nicht bekannt, ob die Audit-Logs von Discord gelöscht wurden. Discord speichert normalerweise Audit-Logs für einen begrenzten Zeitraum, um Administratoren die Möglichkeit zu geben, Änderungen und Aktionen in ihrem Server nachzuverfolgen. Es ist jedoch möglich, dass Discord in bestimmten Fällen, wie zum Beispiel bei rechtlichen Anfragen oder bei Verstößen gegen die Nutzungsbedingungen, Audit-Logs löscht. **
-
Kann ich beim Discord-Support eine Löschung des Audit-Logs eines Servers beantragen?
Ja, du kannst beim Discord-Support eine Löschung des Audit-Logs eines Servers beantragen. Du musst jedoch einen gültigen Grund für die Löschung angeben und nachweisen können, dass deine Anfrage berechtigt ist. Der Support wird dann prüfen, ob die Löschung durchgeführt werden kann. **
-
Wie kann man als Admin auf Discord Leute bannen und dabei die Audit Logs umgehen?
Als Admin auf Discord kannst du Benutzer bannen, indem du ihre Berechtigungen änderst oder sie aus dem Server entfernst. Es ist jedoch nicht möglich, die Audit Logs zu umgehen, da sie alle Aktionen auf dem Server protokollieren, einschließlich der Banns. Die Audit Logs dienen dazu, Transparenz und Sicherheit zu gewährleisten und können nicht umgangen werden. **
-
Wie lösche ich USB-Logs?
Um USB-Logs zu löschen, kannst du den USB-Stick einfach formatieren. Dazu schließt du den Stick an deinen Computer an, öffnest den Datei-Explorer, klickst mit der rechten Maustaste auf den USB-Stick und wählst "Formatieren" aus. Achte jedoch darauf, dass du vorher wichtige Daten vom Stick gesichert hast, da diese durch den Formatierungsvorgang gelöscht werden. **
Ähnliche Suchbegriffe für Audit-Logs
-
Longboard Deck Madrid Fiberglass (Logs - 1)Suchst du ein Longboard, das für lange Zeit dein bevorzugter Tanzpartner sein wird? Gratuliere, du hast es gefunden: das Fiberglass Freestyle-Longboard von Madrid. Die einzigartige Konstruktion aus Glasfaser, Ahorn und Bambus verleiht dem Deck einen großartigen Flex, der unzählige Tanzstunden problemlos durchhält. Mach dich bereit für Dance und Freestyle Obwohl dieses Deck ganz schön lang ist, kannst du mit den Kicks an beiden Enden schwungvolle Spins und coole Pop-Tricks starten. Diese Eigenschaften werden ebenso durch die spezielle Bauweise des Longboard-Decks unterstützt, das wesentlich leichter ist als herkömmliche Ahorn-Decks. Wähle den Flex, der zu deinem Fahrstil und deinem Gewicht passt: Flex 1 - Leichter Flex: für 45 bis 63 kg Körpergewicht Flex 2 - Mittlerer Flex: für 63 bis 86 kg Körpergewicht Flex 3 - Schwerer Flex: für ein Körpergewicht von 86 kg und mehr239,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Taylor Custom #12 Gr. Audit. Bushfire BushfireTaylor Custom #12 Grand Auditorium Bushfire; Grand Auditorium Cutaway Western Gitarre mit Tonabnehmer; Sitka Fichte V-Class Verstrebung; Florentine Cut-Away; Boden & Zargen: geriegelter Ahorn massiv; Decke: Lutz Fichte massiv; Hals: Ahorn; Griffbrett: Ebenholz (Diospyros Crassiflora); Einlagen: 800er Serie Mother of Pearl; 20 Bünde; Sattel: Graphtech TUSQ; Sattelbreite: 44,5 mm (1,75"); Mensur: 648 mm (25,5"); Stegmaterial: Ebenholz (Diospyros Crassiflora); Stegeinlage: MICARTA; Binding: geriegeltes Koa; Tonabnehmer: Taylor ES2; Mechaniken: Gotoh 510 Antique Chrom; inkl. Taylor Deluxe Koffer Braun; Farbe: Bushfire/Window Pane; Original Saiten: Elixir Phosphor Bronze Light .012 - .053 (Art. 185024); Hergestellt in U.S.A6699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 eDiscovery and Audit (NCE)Microsoft M365 F5 eDiscovery and Audit (NCE) – Erweiterte Untersuchungen und Überwachung Microsoft M365 F5 eDiscovery and Audit (NCE) erweitert die Microsoft 365-Umgebung um fortgeschrittene Funktionen für elektronische Beweissicherung, Untersuchungen und Überwachung. Die Lösung richtet sich an Organisationen, die Benutzer- und Administratoraktivitäten detaillierter nachvollziehen sowie Inhalte im Rahmen von rechtlichen, regulatorischen oder internen Untersuchungen gezielt suchen, sichern, analysieren und exportieren möchten. Die Funktionen werden über Microsoft Purview bereitgestellt und verbinden erweiterte eDiscovery- und Audit-Möglichkeiten in einer zentralen Umgebung. Dadurch können Compliance-, Rechts- und Sicherheitsteams Untersuchungsfälle strukturiert verwalten und relevante Aktivitäten sowie Inhalte innerhalb von Microsoft 365 nachvollziehen. eDiscovery Premium Verwalten Sie Untersuchungsfälle, suchen und sichern Sie relevante Inhalte und analysieren Sie Daten mit erweiterten eDiscovery-Funktionen. Audit Premium Erfassen und untersuchen Sie detaillierte Benutzer- und Administratoraktivitäten in Microsoft 365 mit erweiterten Audit-Funktionen. Microsoft Purview Nutzen Sie eDiscovery und Audit innerhalb der Microsoft Purview-Umgebung für zentrale Compliance- und Untersuchungsprozesse. Die wichtigsten Funktionen von eDiscovery Fallverwaltung Erstellen und verwalten Sie eDiscovery-Fälle und strukturieren Sie Untersuchungen innerhalb von Microsoft Purview. Legal Hold Bewahren Sie relevante Inhalte im Rahmen von Untersuchungen und rechtlichen Verfahren auf, damit wichtige Daten nicht verloren gehen. Erweiterte Suche Durchsuchen Sie relevante Datenquellen gezielt nach Inhalten und Suchkriterien und grenzen Sie Ergebnisse für Untersuchungen ein. Review Sets Organisieren und analysieren Sie gesammelte Inhalte in Review Sets und bereiten Sie relevante Informationen für die weitere Prüfung auf. Analysen und Filter Nutzen Sie Analyse- und Filterfunktionen, um große Datenmengen effizienter zu untersuchen und relevante Inhalte schneller zu identifizieren. Export Exportieren Sie geprüfte Inhalte und Untersuchungsergebnisse für rechtliche, regulatorische oder interne Prozesse. Die wichtigsten Funktionen von Audit Premium Erweiterte Protokollaufbewahrung Für entsprechend lizenzierte Benutzer werden Audit-Datensätze standardmäßig bis zu einem Jahr aufbewahrt. Wichtige Audit-Ereignisse Audit Premium ermöglicht den Zugriff auf detaillierte Ereignisse, beispielsweise zu Mailbox-Zugriffen, Dateizugriffen und Berechtigungsänderungen. Erweiterte Suche Filtern und untersuchen Sie Audit-Daten nach Benutzern, Aktivitäten, Zeiträumen oder Workloads, um relevante Vorgänge schneller zu finden. Höhere API-Bandbreite Audit Premium unterstützt eine höhere API-Bandbreite und erleichtert damit Automatisierung und die Integration von Audit-Daten in weitere Prozesse. Untersuchung und Compliance Bereich Möglichkeiten eDiscovery Suchen, sichern, sammeln, analysieren, überprüfen und exportieren Sie relevante Inhalte im Rahmen von Untersuchungen. Audit Untersuchen Sie Benutzer- und Administratoraktivitäten anhand detaillierter Überwachungsprotokolle. Rechtliche Untersuchungen Unterstützen Sie rechtliche und regulatorische Untersuchungen mit Fallverwaltung, Aufbewahrung und Exportfunktionen. Sicherheitsuntersuchungen Nutzen Sie Audit-Daten zur Untersuchung verdächtiger Aktivitäten und zur Nachverfolgung von Benutzer- und Administratoraktionen. Unterstützte Datenquellen Microsoft Purview eDiscovery kann relevante Inhalte aus verschiedenen Microsoft 365-Diensten untersuchen. Dazu gehören unter anderem Exchange, SharePoint, OneDrive und Microsoft Teams Wichtiger Hinweis zur Lizenzierung: Microsoft M365 F5 eDiscovery and Audit (NCE) ist eine ergänzende Lizenz für die entsprechenden erweiterten eDiscovery- und Audit-Funktionen. Für Compliance, Recht und Sicherheit Microsoft M365 F5 eDiscovery and Audit (NCE) bietet Unternehmen eine zentrale Grundlage für fortgeschrittene Untersuchungs- und Überwachungsprozesse. Die Kombination aus Microsoft Purview eDiscovery und Audit Premium unterstützt dabei, relevante Inhalte zu untersuchen, Daten für rechtliche Anforderungen zu sichern und Aktivitäten innerhalb der Microsoft 365-Umgebung detailliert nachzuverfolgen.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich Minecraft-Logs anschauen?
Um Minecraft-Logs anzuschauen, musst du den Ordner mit den Spiel-Logs öffnen. Dieser befindet sich normalerweise im Minecraft-Installationsverzeichnis unter dem Pfad "C:\Users\DeinBenutzername\AppData\Roaming\.minecraft\logs". Dort findest du Textdateien mit den Log-Informationen, die du mit einem Texteditor öffnen und lesen kannst. **
-
Wie kann ich unbegrenzt Server-Logs anzeigen?
Um unbegrenzt Server-Logs anzuzeigen, könntest du ein Tool wie "tail" verwenden, das kontinuierlich die neuesten Einträge eines Log-Files anzeigt. Du könntest auch ein Skript schreiben, das die Logs automatisch archiviert, um Platz für neue Einträge zu schaffen. Eine andere Möglichkeit wäre die Verwendung eines Log-Management-Tools, das speziell für die Verwaltung und Analyse von Server-Logs entwickelt wurde. **
-
Wie kann man alle SSH-Logs speichern?
Um alle SSH-Logs zu speichern, kann man das Logging-Level in der SSH-Konfigurationsdatei auf "VERBOSE" setzen, um detaillierte Informationen zu erhalten. Die Logs können dann in einer Datei gespeichert werden, indem man die Ausgabe des SSH-Daemons in eine Log-Datei umleitet. Dies kann durch das Hinzufügen von ">> /var/log/ssh.log" am Ende der SSH-Konfigurationsdatei erreicht werden. **
-
Was ist der Zweck des "logs" Ordners?
Der "logs" Ordner dient dazu, Protokolldateien zu speichern. In diesen Dateien werden Informationen über Ereignisse, Fehler und Aktivitäten eines Systems oder einer Anwendung festgehalten. Dies ermöglicht es Entwicklern und Administratoren, Probleme zu diagnostizieren und Fehler zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.